Quando um incidente de segurança chega a juízo, a primeira pergunta costuma ser "quando aconteceu?". A pergunta parece simples e esconde pelo menos três respostas. Em 8 de outubro de 2026, o noticiário relatou incidente cibernético em hospital privado de grande porte: segundo a instituição, houve acesso indevido a parte da base de pacientes, com notificação à polícia e à ANPD e aviso individual aos titulares. A matéria registra que a suspeita surgiu em agosto e não esclarece o intervalo até a divulgação. Este artigo não avalia o caso; usa-o como ponto de partida para distinguir os marcos de um incidente.
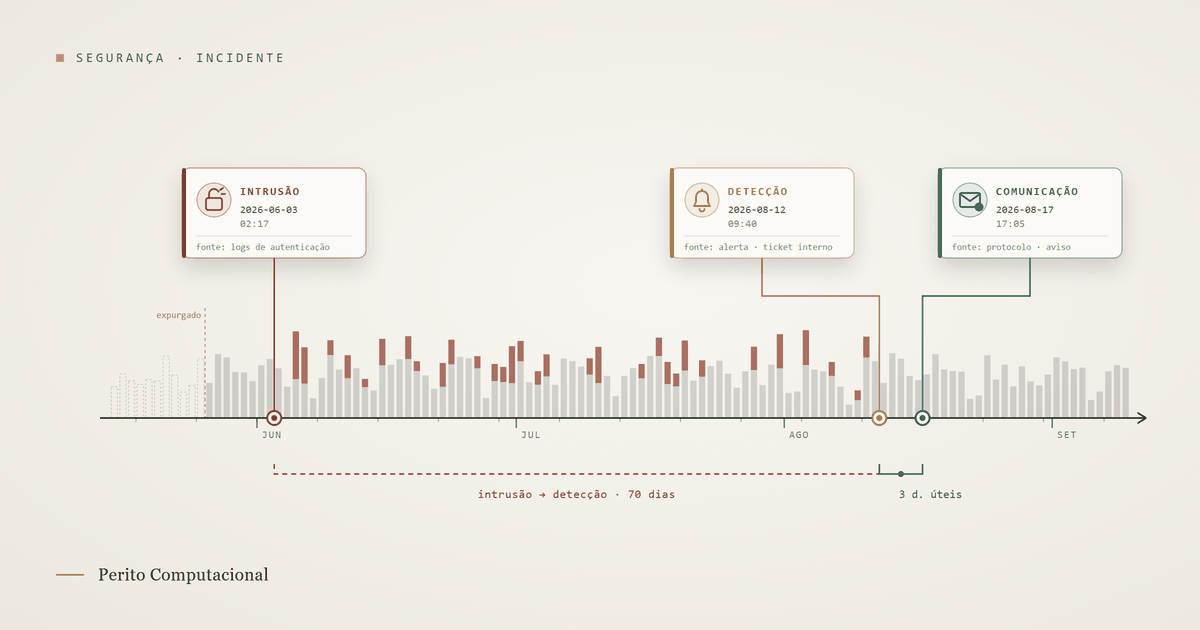
A intrusão é o momento em que o acesso indevido começa. Em ambientes corporativos, reconstrói-se por logs de autenticação, registros de acesso a sistemas e arquivos, tráfego de rede e, quando há, trilhas de auditoria de plataformas em nuvem. A detecção é o momento em que alguém na organização suspeita: um alerta, uma denúncia de terceiro, uma anomalia operacional. É um fato interno, documentado ou não. A comunicação é o ato de avisar autoridade e titulares. Cada marco tem fonte de prova própria, e a distância entre eles pode ser de horas ou de meses.
A diferença importa porque as consequências são distintas. O tempo entre intrusão e detecção informa sobre a capacidade de monitoramento. O tempo entre detecção e comunicação informa sobre a resposta. E a extensão do incidente, ou seja, quais dados foram acessados, copiados ou apenas expostos, só se estabelece com análise técnica. Em um caso que acompanhei, ex-colaboradores redirecionaram e enviaram mensagens e arquivos corporativos para contas pessoais antes do desligamento. Os registros de e-mail e do armazenamento em nuvem mostravam o envio; não mostravam, por si, que o destinatário abriu ou utilizou o material. E a plataforma retinha itens apagados por 30 dias: ao descobrir o episódio, a empresa já havia perdido parte do histórico. A lição técnica é conhecida: sem preservação rápida, a linha do tempo fica incompleta, e uma linha do tempo incompleta convida a hipóteses que o registro não sustenta.
No plano regulatório, o art. 48 da Lei nº 13.709/2018 impõe ao controlador comunicar à ANPD e ao titular o incidente que possa acarretar risco ou dano relevante. O Regulamento de Comunicação de Incidente de Segurança (Resolução CD/ANPD nº 15/2024) fixa o prazo de três dias úteis, contado do conhecimento, pelo controlador, de que o incidente afetou dados pessoais, e determina a manutenção do registro do incidente por pelo menos cinco anos. A discussão sobre quando o controlador "soube" é, em larga medida, uma discussão probatória: depende de alertas, tickets, e-mails internos e logs. Para quem litiga, vale pedir a cronologia documentada e os registros que a sustentam. Para quem defende o controlador, vale documentar cada marco no momento em que ocorre.
Intrusão, detecção e comunicação são datas diferentes, com fontes de prova diferentes e consequências diferentes. Confundi-las empobrece a análise. A perícia contribui menos com opinião e mais com reconstrução: o que os registros mostram, desde quando e até onde. Onde eles terminam, a conclusão também deve terminar.
6 min de leitura