A assinatura eletrônica em plataforma comercial tornou-se rotina em contratos de locação, prestação de serviços e distribuição. O instrumento chega aos autos com aparência de robustez técnica: traz um resumo criptográfico, um código de conferência, por vezes um QR Code e um relatório de eventos emitido pela própria plataforma. Quando a autoria é impugnada, porém, o conjunto se revela menos conclusivo do que parece. A publicação do Informativo nº 901 do STJ, em 15 de setembro de 2026 — que retoma a discussão sobre cadeia de custódia e sobre a presunção de integridade e autenticidade da prova digital —, é boa ocasião para separar camadas que o processo insiste em tratar como uma só.
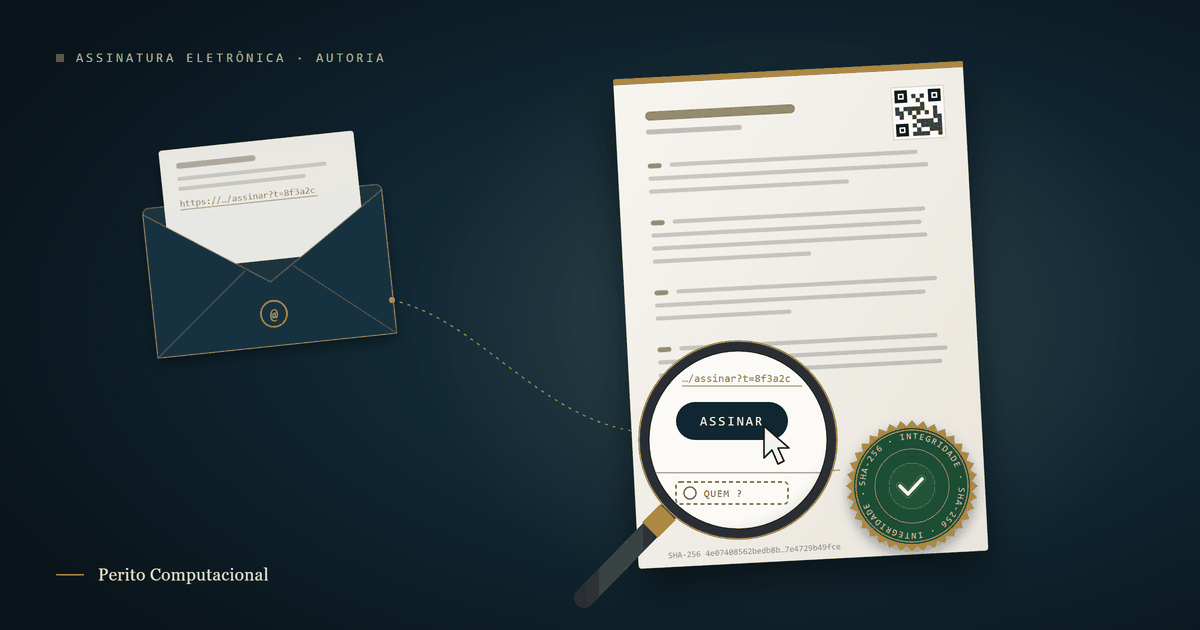
Uma função de resumo criptográfico, como o SHA-256, transforma um arquivo de qualquer tamanho em uma sequência de tamanho fixo. Alterar um único bit do arquivo produz uma sequência inteiramente diferente. É por isso que o hash funciona como selo de integridade: recalculado sobre o arquivo conferido, ou coincide com o valor de referência, ou não coincide. A propriedade é forte e bem estabelecida. Mas ela é, por construção, uma propriedade do arquivo — não da pessoa. O hash não sabe quem operou o teclado. Ele nem sequer sabe se houve um teclado.
Daí a necessidade de separar três conceitos que a prática forense trata como distintos e a petição inicial costuma fundir. Integridade é a ausência de alteração do conteúdo após determinado marco. Autenticidade é a correspondência entre o documento e aquilo que ele declara ser, com origem verificável. Autoria é a atribuição do ato a uma pessoa física determinada. Um documento pode ser íntegro, autêntico enquanto registro da plataforma, e ainda assim ter autoria indemonstrada.
O cenário que torna a distinção concreta é simples. Suponha-se que o mecanismo de autenticação empregado pela plataforma consista no envio de um link a um endereço de e-mail previamente cadastrado, com os dados do signatário já preenchidos por quem montou o documento. Nesse desenho, qualquer pessoa que controle aquele endereço pode concluir o ato. O selo de integridade será aposto normalmente. O código de conferência validará. E nada disso terá demonstrado identidade civil.
A camada jurídica é o que fecha o raciocínio. A Lei nº 14.063/2020 gradua as assinaturas eletrônicas em três níveis — simples, avançada e qualificada — conforme o grau de confiabilidade dos mecanismos de identificação. Apenas a qualificada, que utiliza certificado digital emitido no âmbito da ICP-Brasil, atrai a presunção de autoria da MP nº 2.200-2/2001. Nos demais níveis, a autoria é fato a demonstrar. E fatos se demonstram com evidência: endereço IP do ato, porta lógica de origem, carimbo de tempo com indicação de fuso, identificação e fingerprint do dispositivo, agente de usuário, identificador de sessão e registro do mecanismo de autenticação efetivamente aplicado.
Há um último ponto, e ele é mais jurídico do que técnico. Esses metadados não surgem de exame pericial: eles ou foram gerados e conservados no momento da contratação, por quem produziu o documento, ou não existem. Quando ausentes dos autos, a lacuna é atribuível a quem apresentou a prova, não a insuficiência do trabalho técnico. E o tempo corre contra: o art. 15 da Lei nº 12.965/2014 fixa em seis meses a guarda mínima de registros de acesso a aplicações. Em ato praticado há anos, a probabilidade de retenção é baixa — o que transforma o pedido de preservação em medida de urgência, não em diligência de instrução.
Para quem apresenta o documento, a lição é preventiva: guardar a trilha de autenticação, e não apenas o PDF selado. Para quem impugna, há um espaço técnico definido — requerer a exibição dos registros originais da plataforma, a preservação imediata junto aos provedores e a formulação de quesitos que separem, item a item, o que consta do documento e o que só existe no servidor. Para o juízo, o ponto é não extrair do selo uma conclusão que ele não suporta: o hash autoriza dizer que o arquivo é o mesmo; não autoriza, sozinho, dizer quem assinou.
A assinatura eletrônica é instrumento legítimo e, na maior parte dos casos, incontroverso. O problema aparece exatamente onde a controvérsia se instala: na autoria. Ali, a aparência de rigor técnico do documento pode encobrir uma ausência simples de ser enunciada — a de qualquer elemento que ligue o ato a uma pessoa determinada. A pergunta que separa uma prova robusta de um documento bem formatado não é "o hash confere?", mas "a autoria foi demonstrada por algo além do hash?".
7 min de leitura