Em 9 de outubro de 2026 foi publicada a Medida Provisória nº 1.396, que, segundo as matérias lidas, obriga as prestadoras de telecomunicações a autenticar chamadas, identificar a empresa chamadora e bloquear chamadas não autenticadas, além de chamadas e mensagens com códigos de acesso irregulares, com regulamentação pela Anatel. A MP tem força de lei desde a publicação, mas precisa ser votada pelo Congresso. O assunto interessa à prova digital por um motivo indireto: ele ajuda a separar três camadas que costumam ser confundidas em fraudes financeiras.
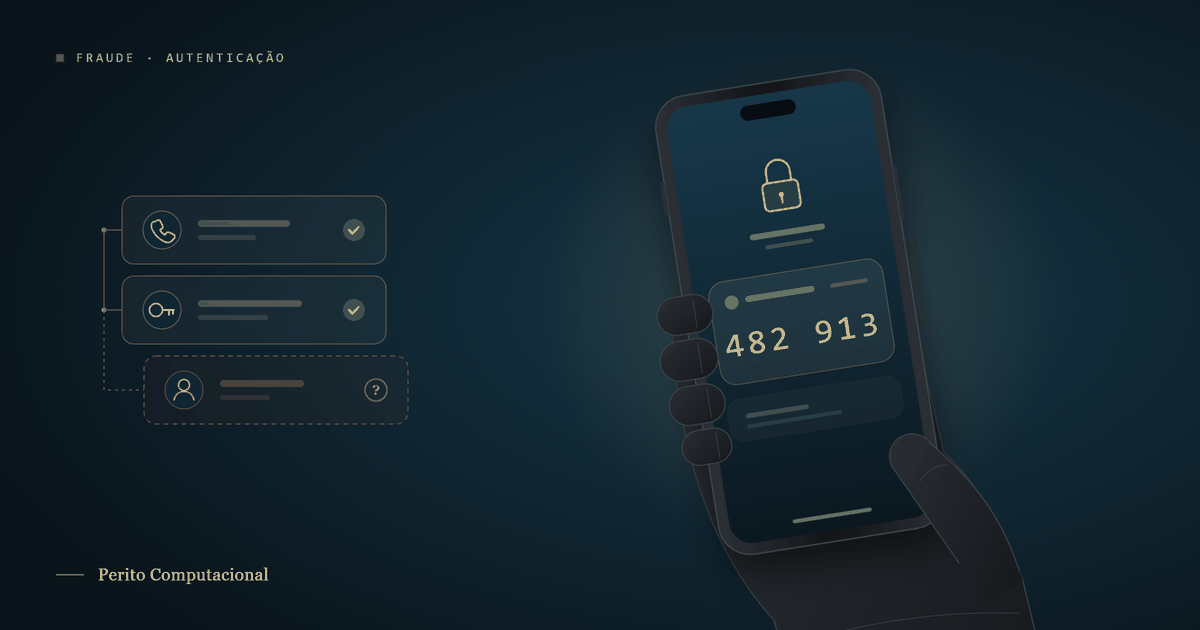
A primeira camada é a da origem do contato: de onde veio a chamada ou a mensagem. A MP atua aqui. A segunda é a da credencial: login, senha, token, biometria. A terceira é a da pessoa: quem, de fato, estava por trás do acesso. Cada camada tem seus registros e seus limites. Autenticar a origem de uma chamada não diz nada sobre quem a atendeu. Aceitar uma credencial válida não diz nada sobre quem a digitou. A autoria só se infere do conjunto, nunca de uma camada isolada.
Em um caso anonimizado e em curso que acompanho como assistente técnico, a usuária de uma plataforma de pagamentos entre empresas narra o furto do celular e do chip de quem administrava a conta. Pelos documentos juntados, os canais tinham exigências distintas: o aplicativo teria barrado tentativas por prova de vida (selfie/biometria), e o navegador teria exigido credenciais e aprovação por token gerado em aparelho habilitado. Houve contatos com o suporte por mensageiro, a partir da linha subtraída. A plataforma sustenta que seus mecanismos de autenticação foram usados e que sua infraestrutura não foi violada; a usuária sustenta falha de prevenção e de resposta. São versões de partes, e o texto não toma partido.
Tecnicamente, o que interessa é a arquitetura de fatores. A literatura de autenticação costuma classificar os fatores em conhecimento (o que se sabe), posse (o que se tem) e inerência (o que se é). Um segundo fator só reduz o risco se for independente do primeiro. Quando o fator de posse é o próprio aparelho, e o aparelho foi subtraído junto com o chip que recebe SMS e mensagens, a independência fica comprometida. Isso não significa que o sistema seja defeituoso: significa que a avaliação deve ser feita canal a canal, com atenção a onde o token é gerado, como é entregue e quais sinais acompanham a sessão (dispositivo, localização, horário, padrão de valores).
A prova pertinente raramente está em poder do usuário. Está em logs de autenticação segmentados por canal, na impressão digital das sessões, na trilha de auditoria, na parametrização do motor antifraude e no histórico completo do atendimento. Por isso, o pedido de exibição e os quesitos fechados contam mais do que a narrativa. Em matéria de ônus, o art. 373 do CPC é ponto de partida, e a distribuição concreta depende da relação jurídica e da decisão de cada processo. Para o assistente técnico, o papel é delimitar o que os registros mostram: sequência de fatores, alertas emitidos, respostas dadas e intervalos.
A MP é uma camada relevante contra chamadas abusivas. Não resolve a pergunta pericial da fraude em conta, que é outra: o que o sistema sabia, quando e o que fez com isso. Concluir falha apenas porque a fraude ocorreu, ou ausência de falha apenas porque a credencial estava correta, é saltar camadas.
6 min de leitura